OCT 22, 2026
API Security Testing: Respons HTTP 200 Belum Membuktikan API Aman
Ilustrasi Konseptual Api
Memuat
Ricky Setiadi CCISO, CEH, CTIA, CCSE, ECIH, Security-X, ISO 27001 Lead Auditor
CISOO
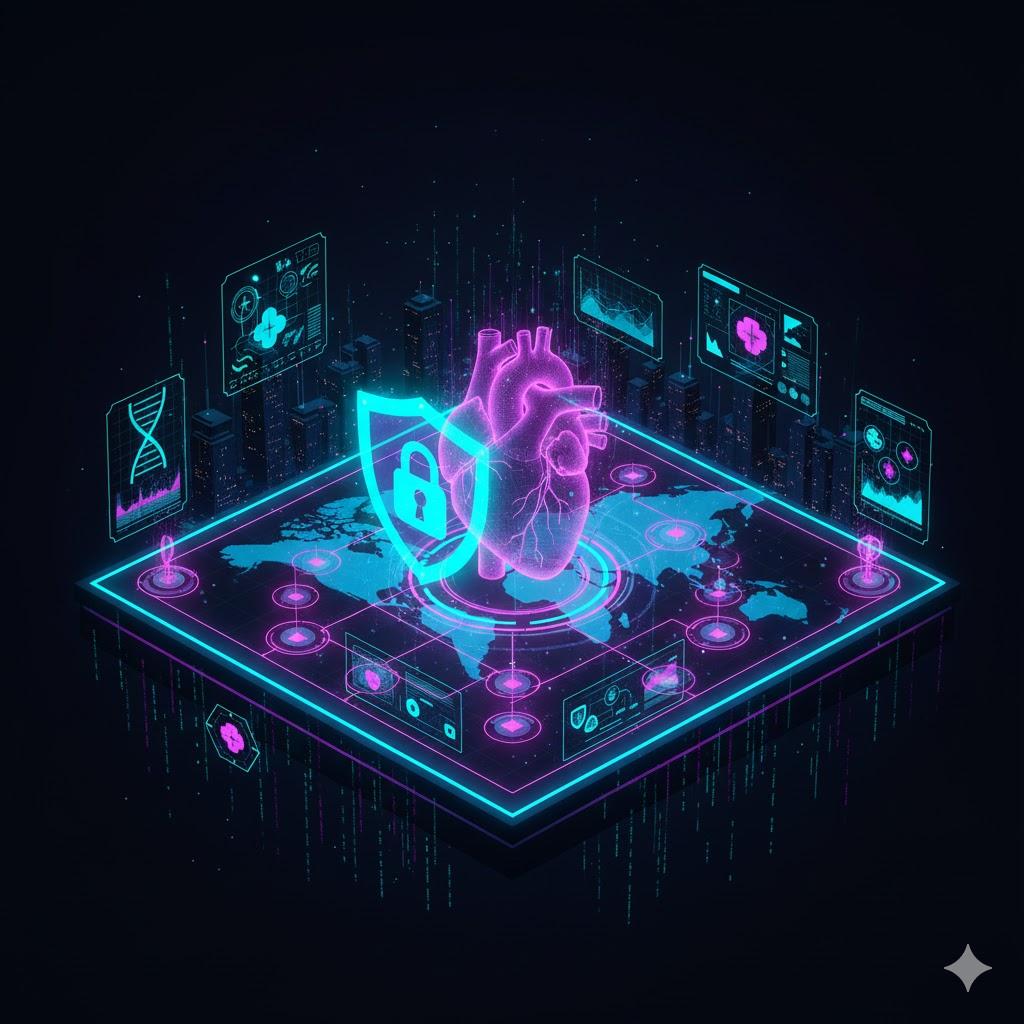
“Seperti medical check-up bagi tubuh, VAPT membantu bisnis mengidentifikasi celah keamanan digital sejak dini sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.”
Padahal, dalam dunia siber, tidak ada yang namanya sistem yang 100% kebal. Sama seperti tubuh manusia, infrastruktur digital bisa mengalami "penyakit asimtomatik" (celah keamanan yang tidak terlihat secara kasat mata) yang suatu saat bisa meledak dan melumpuhkan seluruh operasi bisnis.
Di sinilah Vulnerability Assessment and Penetration Testing (VAPT) mengambil peran. VAPT bukanlah sekadar laporan teknis untuk divisi IT, melainkan "Medical Check-Up Ekstrem" yang dirancang untuk mendiagnosa, membuktikan, dan mencegah "serangan jantung" pada bisnis digital Anda sebelum terjadi.
Bagi para pengambil keputusan, membedakan Vulnerability Assessment (VA) dan Penetration Testing (PT) sering kali membingungkan. Mari kita gunakan analogi dunia medis yang sangat familiar.
Vulnerability Assessment (VA) ibarat MCU Rutin. Anda melakukan tes darah, EKG, dan rontgen. Hasilnya berupa daftar indikator risiko: "Kolesterol tinggi," "Asam urat naik," atau "Terdapat bercak kecil di paru-paru." VA memindai seluruh sistem digital Anda secara otomatis dan memberikan daftar panjang potensi kelemahan (kerentanan) berdasarkan standar keamanan yang ada. VA memberi tahu Anda di mana letak potensi "penyakitnya".
Namun, dalam melakukan "skrining" ini, para ahli tidak menebak-nebak. Mereka menggunakan panduan global layaknya standar diagnosa medis dunia. Di dunia siber, standar "penyakit umum" yang paling sering menyerang aplikasi web ini dikenal sebagai OWASP Top 10[1] (Open Web Application Security Project). Ibarat dokter yang secara rutin mengecek kolesterol dan gula darah karena itu adalah penyakit paling umum, VAPT secara spesifik memindai 10 celah paling kritis dan berbahaya ini (seperti SQL Injection atau Broken Access Control) untuk memastikan bisnis Anda tidak terinfeksi "penyakit" yang sedang mewabah.
Hasil rontgen saja tidak cukup untuk menentukan tindakan medis. Di sinilah Penetration Testing (PT) masuk. PT ibarat Uji Beban Jantung (Stress Test) dan Biopsi. Jika MCU menemukan bercak di paru atau sumbatan di arteri, dokter spesialis akan memacu jantung Anda hingga batas tertentu di atas treadmill untuk melihat seberapa ganas sel tersebut dan seberapa cepat ia bisa merusak organ lain.
Dalam konteks siber, PT adalah tindakan di mana "dokter" (peretas etis) secara aktif dan terukur mencoba mengeksploitasi celah yang ditemukan oleh VA. Tentu saja, "uji beban" ini tidak boleh dilakukan sembarangan yang malah membuat sistem "pingsan". Proses Penetration Testing yang profesional harus mengikuti protokol ketat, salah satunya merujuk pada panduan NIST SP 800-115[2] (Technical Guide to Information Security Testing and Assessment). Ibarat prosedur operasi atau tes medis berat yang harus mengikuti standar Kementerian Kesehatan agar aman bagi pasien, standar NIST memastikan peretas etis melakukan eksploitasi secara terukur, aman, dan tidak merusak "organ" vital atau mengganggu operasional bisnis Anda.
Secara sederhana, VA dapat digunakan untuk mendeteksi faktor risiko, sedangkan PT membuktikan tingkat keparahan dan dampak fatalnya.
Bahaya "Penyakit Asimtomatik" di Musim Promosi
Mari kita lihat kasus kekinian. Bayangkan sebuah startup Fintech atau E-commerce yang sedang dalam fase pertumbuhan pesat. Menjelang hari promosi besar seperti Harbolnas (12.12), tim developer bekerja lembur, menambahkan berbagai fitur baru agar tidak kalah saing.
Secara visual dan fungsional, aplikasi terlihat "sehat bugar". Tidak ada error, tidak ada crash. Namun, tanpa disadari, ada satu fitur chat pelanggan yang memiliki "penyakit asimtomatik"—sebuah celah logika bisnis (business logic flaw).
Jika perusahaan ini hanya mengandalkan "MCU Rutin" (VA), celah ini mungkin hanya ditandai sebagai risiko tingkat menengah. Namun, jika mereka melakukan "Uji Beban" (PT), peretas etis akan mensimulasikan skenario nyata: menyuntikkan kode berbahaya melalui chat tersebut untuk melihat apakah ia bisa membajak sesi admin. Hasilnya terbukti bahwa peretas bisa masuk dan menyalin database nomor KTP pengguna.
Tanpa PT, "penyakit" ini akan tetap tersembunyi hingga hari H Harbolnas, ketika lalu lintas sistem memuncak (jantung dipacu cepat). Pada saat itulah celah ini "meledak", menyebabkan kebocoran data massal yang menghancurkan reputasi perusahaan dalam semalam.
Mencegah Lebih Murah daripada 'Mengobati'
Dalam dunia medis, biaya pencegahan (preventif) selalu jauh lebih murah daripada biaya perawatan di ICU (kuratif). Prinsip yang sama berlaku mutlak dalam keamanan siber.
Menurut Cost of a Data Breach Report 2023[3] dari IBM, rata-rata biaya global akibat kebocoran data telah mencapai rekor tertinggi, yakni 4,45 juta Dolar AS (sekitar Rp 69 miliar) per insiden. Biaya "mengobati" ini mencakup denda regulasi, biaya forensik, kompensasi pelanggan, hingga hilangnya nilai valuasi perusahaan.
Di Indonesia, urgensi untuk melakukan "pencegahan" ini semakin kritis dengan berlakunya Undang-Undang Pelindungan Data Pribadi (UU PDP)[4]. Perusahaan yang lalai menjaga data kini berhadapan dengan denda administratif hingga 2% dari pendapatan tahunan. Melakukan VAPT secara berkala adalah bukti due diligence (itikad baik dan upaya maksimal) di mata hukum bahwa perusahaan telah proaktif menjaga "kesehatan" data pelanggannya.
Keamanan adalah Gaya Hidup, Bukan Obat Ajaib
Bisnis digital bukanlah entitas statis. Setiap hari ada kode baru yang ditulis, fitur baru yang diluncurkan, dan integrasi API baru yang ditambahkan. Setiap perubahan ini berpotensi membawa "virus" atau "mutasi" baru yang membuka celah keamanan.
Oleh karena itu, VAPT bukanlah "obat ajaib" yang diminum sekali lalu perusahaan aman selamanya. VAPT harus menjadi "gaya hidup sehat" dan ritme rutin dalam siklus bisnis Anda. Mengabaikan VAPT sama saja dengan mengabaikan hasil MCU yang menunjukkan risiko tinggi, dan berharap Anda tidak akan jatuh sakit.
Jangan menunggu hingga bisnis Anda masuk ke "ruang ICU" siber karena peretasan. Mulailah mengaudit dan menguji ketahanan aset digital Anda secara berkala. Pastikan mitra keamanan siber yang Anda pilih bertindak layaknya "dokter spesialis" yang tidak hanya memberikan resep berupa laporan teknis yang membingungkan, tetapi memberikan diagnosa strategis yang dapat langsung dieksekusi oleh manajemen.
Apakah Anda yakin sistem digital perusahaan Anda benar-benar "sehat" dan kebal terhadap serangan siber paling canggih? Jangan mengambil risiko dengan reputasi yang telah Anda bangun bertahun-tahun. Jadwalkan 'Medical Check-Up' Ekstrem untuk sistem Anda hari ini. Kunjungi https://www.cynnexis.com atau hubungi tim konsultan VAPT kami untuk mendapatkan Free Initial Security Consultation. Mari kita pastikan fondasi digital bisnis Anda sehat, kuat, dan siap menghadapi segala tantangan.
[1] Open Web Application Security Project (OWASP). (2023). OWASP Top Ten 2021: The Ten Most Critical Web Application Security Risks. OWASP Foundation.
[2] National Institute of Standards and Technology (NIST). (2023). Technical Guide to Information Security Testing and Assessment (NIST SP 800-115). U.S. Department of Commerce
[3] IBM Security. (2023). Cost of a Data Breach Report 2023. IBM Corporation, https://www.ibm.com/reports/data-breach
[4] Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Sekretariat Negara.
INTELLIGENCE TAXONOMY & AUDIT TAGS
Ilustrasi Konseptual Api
As threat actors pair autonomous hacking agents with dark-web AI models, the defenders need to fight with completely different kind of speed than now.
AI mengubah lanskap serangan siber. Kenali ancaman berbasis AI dan perkuat strategi pertahanan untuk melindungi organisasi dari risiko keamanan digital yang terus berkembang.